Viamedis et Almerys, deux mastodontes assurant le tiers payant pour le compte de centaines de complémentaires santé telles que Malakoff Humanis, MBTP ou Aésio ont été victimes de cyberattaques. En France, 33 millions de personnes seraient concernées.
Un Français sur deux concernés par la fuite de données qui a touché Viamedis et Almerys. Geralt/Pixabay
Un Français sur deux potentiellement concernés. Entre fin janvier et début février, c’est une cyberattaque d’ampleur qu’ont subi Viamedis et Almerys, deux sociétés spécialistes du tiers payant. Grâce à l’usurpation d’identifiants et de mots de passe de salariés, les hackers ont pu s’introduire dans le système des deux sociétés. Selon Viamedis, « ont été exposées » les données personnelles tels que l’état civil, la date de naissance, l’adresse et le numéro de sécurité sociale enregistrés dans une même carte vitale, ou encore le nom de l’assureur santé. Même chose du côté d’Almerys. Les deux sociétés informent cependant que cette exposition ne concerne aucune donnée médicale ou bancaire.
Les entreprises concernées ont dû déclarer la fuite de leurs données ainsi que le nombre de personnes potentiellement exposées par celle-ci à la Commission nationale de l'informatique et des libertés (Cnil). La loi les oblige également à prévenir les victimes de fuites de données. Depuis plusieurs jours, les mutuelles dépendantes de Viamedis et Almerys tiennent leurs clients informés de la situation et des risques probables.
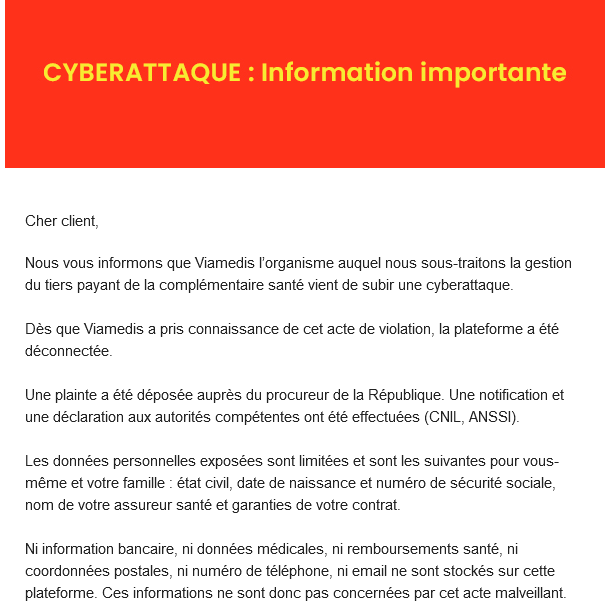
La mutuelle Malakoff a informé ses adhérents du risque de prolifération de mails frauduleux, après la cyberattaque qui a touché son client Viamédis. Capture d'écran X/@SaxX
Les deux plateformes ont été parallèlement mises à l’arrêt. Depuis l’attaque, le site Viamedis n’est plus accessible. « Ce site, destiné aux professionnels de santé, est momentanément interrompu. Toutes les équipes de Viamedis sont mobilisées pour qu’il puisse être réouvert dans les conditions de sécurité maximales, le plus rapidement possible », pouvait-on encore lire le 8 février sur la page d’accueil.
Une fuite de données pas si sensible mais massive
Ces fuites de données massives peuvent effrayer mais pour Matthieu Quiniou, avocat et maître de conférence en droit du numérique, « les numéros de sécurité sociale sont des données partiellement sensibles. On n’est pas sur un dossier médical qui contient des données médicales confidentielles. Je ne pense pas que ce soit une tragédie en tant que telle ». La crainte d’usurpation d’identité grâce à ces données est certes possible mais « aujourd’hui avec l’intelligence artificielle, le deep fake, on peut générer des fausses pièces d’identité facilement. Ce genre de données a moins d’intérêt pour les hackers », assure Matthieu Quiniou. « C’est plus le caractère massif, le fait que 33 millions de personnes soient concernées qui est problématique. C’est la première fois que le phénomène est d’une telle ampleur en France. »
Ces données, recoupées à des informations issues d’autres fuites de données, pourraient toutefois permettre de réaliser du profilage et ainsi reconstituer une identité numérique. Les hackers pourraient effectuer des démarches frauduleuses à la place des assurés ou encore pratiquer le phishing : se faire passer pour des organismes de santé tels qu’Ameli pour soutirer d’autres informations sensibles à des assurés ou des mutuelles. La vigilance est donc de mise si ce genre de message apparaît sur votre boite mail ou dans votre application de messagerie. Pour se prémunir des potentielles fraudes et usurpations d’identité, Matthieu Quiniou encourage notamment « à changer ses mots de passe » sur les sites concernés.
La Cnil engage une enquête sur la sécurité des données
Les investigations sont toujours en cours pour déterminer les auteurs des attaques, le nombre exact de personnes touchées et le type de données récupérées.
Une enquête diligentée par la Cnil a également été ouverte afin de « déterminer notamment si les mesures de sécurité mises en œuvre préalablement à l’incident et en réaction à celui-ci étaient appropriées au regard des obligations du RGPD », peut-on lire sur le site de la Cnil.
En attendant d’éclaircir cela, sur les réseaux sociaux les messages d’alerte se multiplient. Clément Domingo, alias SaxX, ingénieur en cybersécurité se définissant comme « hacker éthique » a réagi sur X (ex-Twitter) : « Aidons-nous et surtout ceux qui ne sont pas au courant ! Si vous avez reçu un message de votre mutuelle, nommez-la en commentaire », dit-il dans un tweet afin de lister les mutuelles concernées… La Cnil n’informant pas les personnes concernées par ces piratages.
Alexia Lamblé
Edité par Zoé Dert-Chopin


Tous droits de reproduction réservés © 2001-2011
Centre universitaire d'enseignement du journalisme - Strasbourg (France)